
A finales de octubre, dos fallos críticos en PHP —el lenguaje sobre el que funcionan muchísimas webs, WordPress incluida— llevaron a gobiernos de media Europa a desconectar páginas por precaución. El parche ya existe. La pregunta importante para vuestra entidad no es técnica: ¿sabéis quién mantiene vuestra web y si está al día?
Qué ha pasado (y por qué os importa)
El 21 de octubre el proyecto PHP publicó versiones corregidas (8.5.12, 8.4.27, 8.3.36 y 8.2.35) que arreglan dos vulnerabilidades críticas, según el aviso de CERT-EU, el equipo de respuesta a incidentes de la UE. Su gravedad: permiten ejecutar código en el servidor sin usuario ni contraseña, con una puntuación de 9,2 sobre 10.
No es una alerta teórica. El aviso de INCIBE-CERT recoge que se comunicaron ataques contra servidores PHP antes incluso de publicarse las actualizaciones, y CERT-EU advirtió de que ya circulaban pruebas de concepto. Por precaución, organismos públicos de Finlandia, Países Bajos, Francia, Alemania o el Reino Unido desconectaron webs mientras parcheaban, según recogió Reuters.
Un dato que tranquiliza: los fallos no son de WordPress. «Estas vulnerabilidades no son específicas de WordPress y afectan a cualquier servidor que aloje una aplicación PHP», explica WordPress en su nota oficial. No hace falta actualizar WordPress; hace falta actualizar PHP, y esa actualización suele hacerla el alojamiento.
¿Afecta a la web de vuestra entidad?
Si vuestra web usa PHP y su versión es anterior a las corregidas, sí. Para saberlo, WordPress lo pone fácil: en Herramientas > Salud del sitio > Información > Servidor se ve la versión de PHP. Y si la web la aloja un proveedor (lo habitual en las entidades), es posible que ya la haya actualizado por vosotras: WordPress recomienda comprobarlo directamente con el alojamiento.
Ojo con las versiones antiguas: PHP 8.1 y anteriores ya no reciben actualizaciones de seguridad del proyecto, recuerdan CERT-EU e INCIBE. Si vuestra web corre sobre ellas, la solución no es un parche, es modernizarla.
Qué preguntar a quien mantiene la web
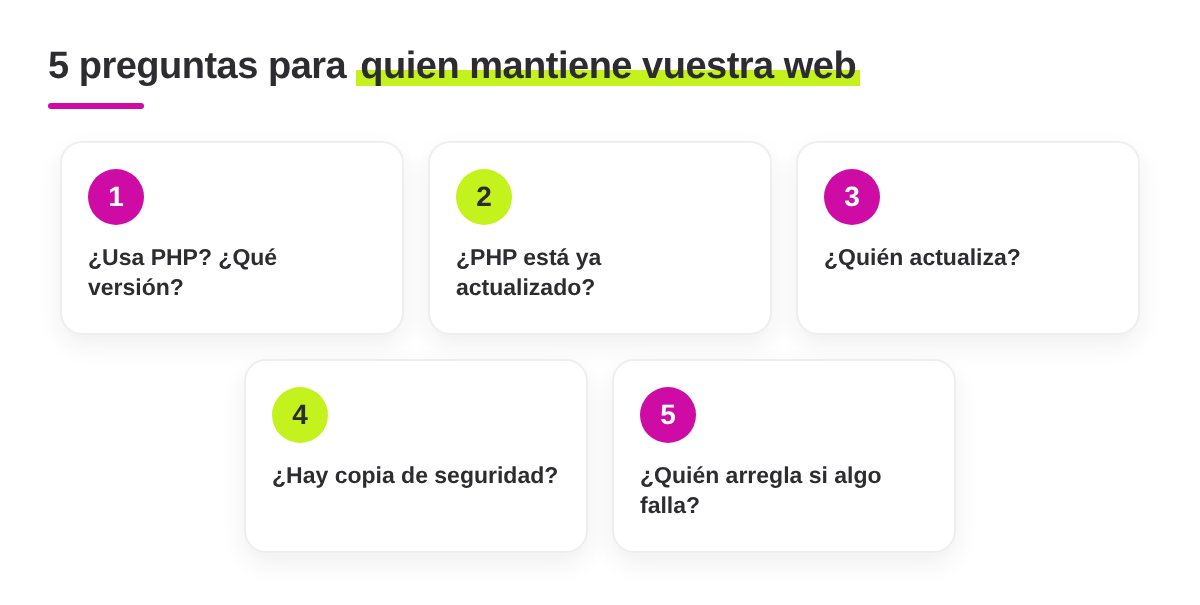
Cinco preguntas que os valen para esta alerta y para cualquiera que llegue después:
- ¿Nuestra web usa PHP? ¿Qué versión exacta?
- ¿Se ha actualizado ya PHP en el alojamiento a la última versión corregida de su rama?
- ¿Quién actualiza: el proveedor de alojamiento, la empresa que hizo la web o una persona voluntaria?
- ¿Hay copia de seguridad? ¿Cada cuánto se hace y dónde se guarda?
- Si algo falla, ¿Quién lo arregla y en cuánto tiempo?
INCIBE lo resume así: «Se recomienda actualizar PHP de inmediato a la versión corregida correspondiente a su rama: 8.5.12, 8.4.27, 8.3.36 o 8.2.35».
Si vuestra web nació con una ayuda del Kit Digital, esta comprobación os concierne directamente: el 23 de octubre Red.es publicó un aviso recomendando a beneficiarios y agentes digitalizadores comprobar si sus webs y servicios usan PHP, verificar la versión y aplicar las actualizaciones con carácter prioritario.
Si nadie sabe la respuesta
Es más habitual de lo que parece. Pistas para salir del atasco:
-
Buscad la factura del alojamiento o del dominio: ahí están el nombre del proveedor y su soporte.
-
Escribidle una sola pregunta: “¿PHP está actualizado a la versión corregida de su rama (8.5.12, 8.4.27, 8.3.36 u 8.2.35) en nuestro alojamiento?”.
-
Haced copia de seguridad antes de tocar nada.
-
Si la respuesta es que la web usa una versión sin soporte, toca plantearse renovarla.
Qué podéis hacer ya
-
Cread un documento con los datos de vuestra web: quién la hizo, quién la aloja, contactos y fechas de renovación.
-
Comprobad hoy la versión de PHP: son dos minutos desde Salud del sitio.
-
Pasad el test de ciberseguridad de la UE para detectar carencias.
-
Guardad las contraseñas en un gestor compartido de la entidad, no en correos personales.
Una precaución final: cada alerta de seguridad trae correos de desconocidos ofreciendo «actualizaciones urgentes». Antes de responder a nadie, verificad con vuestro proveedor habitual. Si queréis revisar qué señales no debéis pasar por alto al adoptar herramientas digitales, dedicamos una reciente sesión a la ciberseguridad en entidades sociales.
Si preferís dejarlo en manos de un equipo que trabaja solo con entidades, ofrecemos servicios de desarrollo y mantenimiento web, con copias de seguridad y auditorías de seguridad de la información, y podéis plantear vuestras dudas a la Asesoría Digital del Tercer Sector.